5 vulnerabilități care pot pune în pericol datele afacerii tale (și cum le închizi)
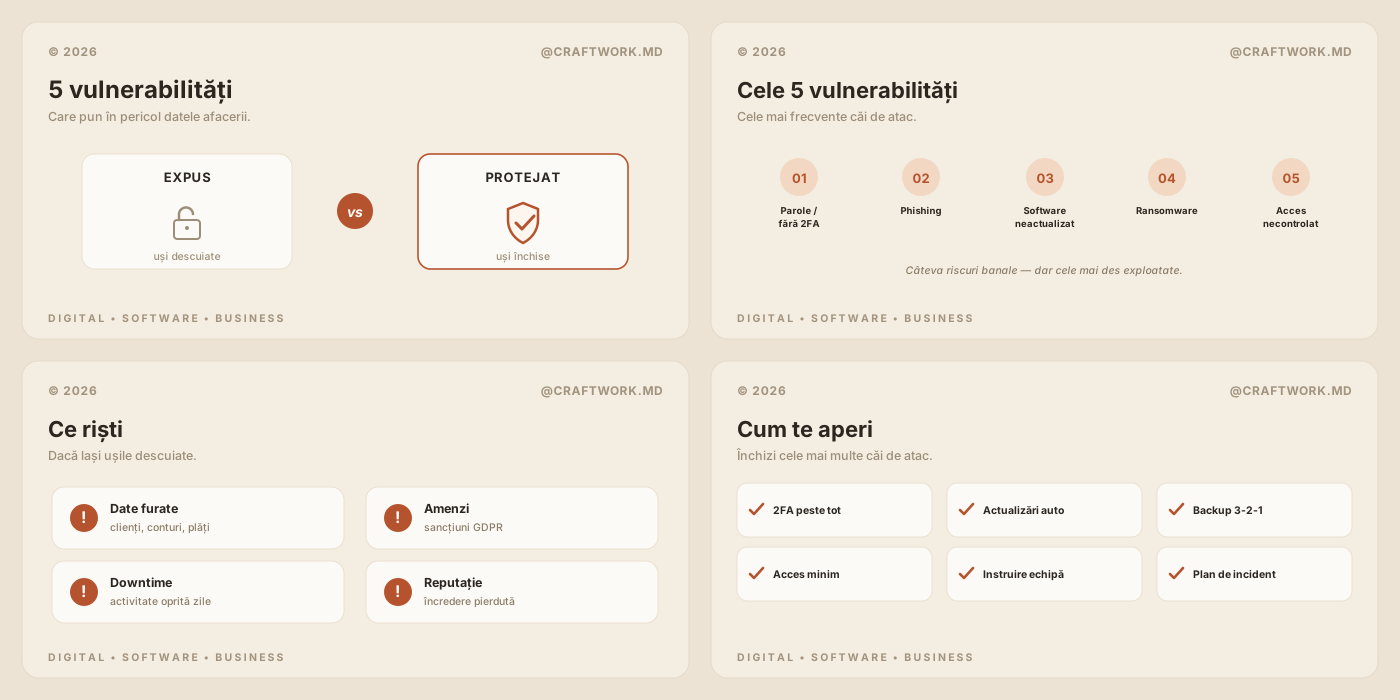
„Suntem prea mici ca să ne atace cineva” e exact convingerea pe care se bazează atacatorii. Cele mai multe breșe vin din câteva vulnerabilități banale. Ghidul îți arată cele 5 riscuri majore pentru datele afacerii tale — parole, phishing, software vechi, ransomware, acces necontrolat — și cum le închizi, cu un plan în 7 pași.
„Suntem prea mici ca să ne atace cineva.” E cea mai periculoasă convingere din securitatea unei afaceri — și exact ceea ce se bazează atacatorii că vei crede. Majoritatea atacurilor nu sunt țintite manual asupra unei anume firme; sunt automate, mătură internetul și lovesc pe oricine are o ușă descuiată. O firmă mică, cu mai puțină protecție, e adesea o țintă mai ușoară decât o corporație.
Iar miza nu e abstractă. O breșă de date poate însemna clienți furați, conturi bancare golite, activitate oprită zile întregi, amenzi pentru încălcarea protecției datelor (GDPR) și — poate cel mai greu de recuperat — încrederea pierdută a clienților.
Vestea bună: cele mai multe incidente vin dintr-un număr mic de vulnerabilități banale, pe care le poți închide fără să fii expert și fără buget mare. Acest ghid îți arată cele 5 vulnerabilități care pun cel mai des în pericol datele unei afaceri și, pentru fiecare, cum te protejezi concret. La final găsești și un plan minim de securitate, pas cu pas.
De ce afacerile mici sunt ținte (nu „prea mici”)
Atacatorii merg după ce e ușor, nu neapărat după ce e mare. O firmă mică are adesea date valoroase (clienți, plăți, conturi) și protecție slabă — combinația perfectă. În plus, atacurile moderne sunt automatizate: scanează milioane de adrese căutând parole slabe, software neactualizat sau servere expuse, indiferent cine e în spate.
Mai e un motiv: firmele mici sunt uneori o cale de intrare către partenerii lor mai mari (atac prin lanțul de furnizori). Așa că „prea mici pentru a fi o țintă” nu există. Întrebarea corectă nu e dacă ești o țintă, ci cât de ușor ești de spart.
Cele 5 vulnerabilități care pun în pericol datele
1. Parole slabe și lipsa autentificării în doi pași
Cea mai frecventă cauză de breșe rămâne cea mai banală: parole slabe, refolosite pe mai multe conturi și neprotejate de un al doilea factor. Dacă o parolă scapă într-o scurgere de date de la un alt serviciu, atacatorii o încearcă automat peste tot — și dacă folosești aceeași parolă la email, contabilitate și bancă, ai deschis toate ușile cu o singură cheie.
Ce te costă: un singur cont compromis (mai ales emailul) poate da acces la resetarea tuturor celorlalte. Cum te protejezi:
- Activează autentificarea în doi pași (2FA) peste tot unde există — mai ales email, bancă, cloud, admin.
- Folosește un manager de parole ca fiecare cont să aibă o parolă unică și lungă.
- Nu refolosi niciodată parole între conturi personale și de business.
2. Phishing și inginerie socială
Cea mai bună tehnologie de securitate poate fi ocolită printr-un simplu email care păcălește un om. Phishing-ul imită un mesaj legitim (o factură, o „alertă de securitate”, un mesaj de la „șef”) și convinge pe cineva din echipă să dea o parolă, să apese pe un link sau să facă o plată. Nu exploatează un calculator, ci încrederea.
Ce te costă: un click greșit poate porni o infecție sau preda direct accesul. Cum te protejezi:
- Instruiește echipa să recunoască semnele: adrese ciudate, urgență artificială, cereri neobișnuite de bani sau date.
- Verifică orice cerere de plată sau schimbare de cont pe un al doilea canal (un telefon, nu doar emailul).
- Nu deschide atașamente sau linkuri neașteptate; când ai dubii, confirmă direct cu expeditorul.
3. Software neactualizat
Fiecare aplicație, sistem de operare sau plugin are, din când în când, găuri de securitate descoperite. Furnizorii le repară prin actualizări — dar reparația nu ajută dacă nu o instalezi. Un sistem neactualizat e o ușă cunoscută public, pe care atacatorii o caută activ. Multe atacuri majore au folosit vulnerabilități pentru care exista deja de luni de zile un patch.
Ce te costă: o breșă printr-o gaură cunoscută, pe care ai fi putut-o închide cu un simplu update. Cum te protejezi:
- Activează actualizările automate unde e posibil (sisteme, browsere, aplicații).
- Ține un ochi pe plugin-uri și teme (mai ales pe site-uri WordPress) — sunt o țintă frecventă.
- Scoate din uz software-ul vechi, nesuportat, care nu mai primește actualizări de securitate.
4. Ransomware și lipsa backup-urilor
Ransomware-ul criptează datele afacerii tale și cere o răscumpărare ca să ți le dea înapoi. Dacă nu ai un backup curat, ești pus în fața unei alegeri imposibile: plătești (fără garanții) sau îți pierzi datele. Multe firme mici nu se mai redresează după un astfel de atac — nu din cauza răscumpărării, ci pentru că activitatea a fost oprită și datele au dispărut.
Ce te costă: oprirea completă a activității și, în cel mai rău caz, pierderea definitivă a datelor. Cum te protejezi:
- Fă backup-uri regulate, după regula 3-2-1: 3 copii, pe 2 tipuri de suport, 1 în afara locației (offline sau în cloud).
- Testează periodic că backup-ul chiar poate fi restaurat — un backup care nu se restaurează nu e un backup.
- Ține cel puțin o copie deconectată, ca ransomware-ul să nu o poată cripta și pe ea.
5. Acces necontrolat și configurări greșite
De multe ori, breșa nu vine dintr-un atac sofisticat, ci dintr-o ușă lăsată larg deschisă: toată lumea are acces la tot, un fost angajat încă are cont activ, o bază de date sau un folder din cloud e expus public din greșeală. Configurările greșite și accesul nelimitat sunt printre cele mai comune cauze de scurgeri de date.
Ce te costă: date expuse fără ca nimeni să „spargă” nimic — sau un cont vechi folosit ca poartă de intrare. Cum te protejezi:
- Aplică principiul accesului minim: fiecare om are acces doar la ce are nevoie, nimic în plus.
- Retrage imediat accesele când cineva pleacă din echipă sau își schimbă rolul.
- Verifică setările de partajare din cloud (Drive, Dropbox, storage) — nimic sensibil să nu fie „public” sau „oricine cu link”.
Securitatea pe mobil și în munca remote
Datele afacerii nu mai stau doar la birou — sunt pe laptopuri, pe telefoane și în conturi accesate de acasă, din cafenele sau din altă țară. Fiecare dispozitiv care iese din birou și fiecare conexiune din afara rețelei tale e o nouă suprafață de atac.
- Dispozitive pierdute sau furate. Un laptop fără parolă și fără criptare e o breșă cu picioare. Activează criptarea discului (BitLocker pe Windows, FileVault pe Mac), blocarea automată a ecranului și, ideal, ștergerea de la distanță.
- Wi-Fi public. Rețelele deschise pot fi ascultate. Pe ele, folosește un VPN de încredere și evită să te autentifici la conturi sensibile.
- Telefoane personale (BYOD). Dacă echipa accesează emailul de business de pe telefonul personal, cere măcar cod de blocare, actualizări la zi și 2FA. Separă, unde poți, datele de business de cele personale.
- Acces remote. Nu expune direct pe internet servere sau panouri de administrare; folosește acces controlat (VPN), protejat tot cu 2FA.
Regula: tratează fiecare dispozitiv și fiecare conexiune ca și cum ar putea fi pierdute sau ascultate — pentru că uneori chiar sunt.
Cum arată în practică: un mini-exemplu
Ca să vezi cum se leagă vulnerabilitățile, hai să urmărim un scenariu — ilustrativ, nu un caz real, dar fidel felului în care se întâmplă lucrurile.
Un angajat primește un email care pare de la furnizorul de contabilitate: „factura restantă, apasă aici”. Linkul duce la o pagină falsă de login, iar el își introduce parola (vulnerabilitatea 2 — phishing). Pentru că folosește aceeași parolă și la email, și pentru că nu are 2FA (vulnerabilitatea 1), atacatorii intră direct în căsuța lui.
De acolo găsesc acces la un folder din cloud partajat „cu oricine are linkul” (vulnerabilitatea 5), descarcă datele clienților și lasă în urmă un ransomware care criptează fișierele locale (vulnerabilitatea 4). Firma nu are un backup testat, așa că activitatea se oprește câteva zile.
Observă lanțul: niciun pas nu a cerut un hacker de film. Fiecare verigă era o vulnerabilitate banală, care putea fi închisă separat. Securitatea nu înseamnă un zid perfect, ci să nu lași ușile descuiate una după alta.
Cât de expus ești? Un test rapid
Răspunde sincer la aceste întrebări. Fiecare „nu” e o ușă pe care merită s-o închizi:
- Ai 2FA pe email și pe conturile-cheie?
- Fiecare cont are o parolă unică (printr-un manager de parole)?
- Sistemele și aplicațiile se actualizează automat?
- Ai un backup testat, cu o copie deconectată?
- Accesele sunt limitate la strictul necesar și retrase la plecare?
- Echipa a fost instruită despre phishing în ultimul an?
- Știi pe cine suni și ce faci în caz de incident?
Dacă ai bifat mai puțin de 5 din 7, nu ești „prea mic ca să fii atacat” — ești doar neprotejat. Începe cu ce ai marcat „nu”.
Un plan minim de securitate în 7 pași
Nu ai nevoie de un departament de securitate ca să închizi 90% din risc. Ai nevoie de disciplină pe câteva lucruri de bază:
- Activează 2FA peste tot: email, bancă, cloud, panouri de admin.
- Folosește un manager de parole — o parolă unică și puternică pentru fiecare cont.
- Pornește actualizările automate pentru sisteme, aplicații și plugin-uri.
- Fă backup 3-2-1 și testează restaurarea, nu doar salvarea.
- Limitează accesele — fiecare om doar la ce are nevoie; retrage la plecare.
- Instruiește echipa despre phishing, măcar de câteva ori pe an.
- Ai un plan pentru „ce facem dacă” — știi dinainte pe cine suni și ce restaurezi.
Aceste șapte lucruri sunt ieftine (multe, gratuite) și acoperă cele mai frecvente căi de atac. Restul e rafinare.
Ce faci dacă ai fost deja compromis
Dacă bănuiești o breșă, viteza contează. Pe scurt:
- Izolează — deconectează dispozitivele afectate din rețea, ca infecția să nu se răspândească.
- Schimbă parolele de la conturile-cheie (începe cu emailul) și activează 2FA dacă nu era.
- Restaurează din backup curat, nu din datele posibil compromise.
- Notifică — dacă sunt afectate date personale, GDPR cere, de regulă, notificarea autorității în maximum 72 de ore, iar în anumite cazuri și a persoanelor afectate.
- Cere ajutor — pentru un incident serios, un specialist merită mult mai mult decât costă.
Nu ascunde incidentul și nu improviza pe termen lung: documentează ce s-a întâmplat și închide vulnerabilitatea care a permis breșa.
Greșeli frecvente
- „Suntem prea mici ca să fim o țintă.” Atacurile automate nu fac diferența; ești o țintă exact pentru că ești mai puțin protejat.
- Aceeași parolă peste tot. O singură scurgere le compromite pe toate. Parole unice + 2FA.
- Backup „pe hârtie”. Ai backup, dar nu l-ai testat niciodată — și descoperi că nu se restaurează exact când ai nevoie de el.
- Amâni actualizările. „O fac mai târziu” lasă o ușă cunoscută deschisă săptămâni întregi.
- Acces pentru toți, la tot. Cu cât mai mulți oameni au acces la tot, cu atât mai multe uși pot fi sparte.
- Securitatea ca proiect de o dată. Nu e o bifă, e o disciplină continuă — conturi noi, angajați noi, tool-uri noi cer atenție constantă.
Concluzie
Datele sunt printre cele mai valoroase active ale unei afaceri, iar protecția lor nu e un lux de corporație, ci igienă de bază — accesibilă oricărei firme. Cele 5 vulnerabilități — parole slabe, phishing, software neactualizat, ransomware fără backup și acces necontrolat — sunt responsabile pentru marea majoritate a incidentelor, tocmai pentru că sunt atât de comune și de ușor de ignorat.
Dacă vrei o singură regulă de reținut:
Nu ai nevoie de securitate perfectă, ci să nu lași ușile descuiate una după alta. Activează 2FA, ține totul actualizat, fă backup testat, limitează accesele și învață echipa să recunoască phishing-ul — și ai închis cele mai multe căi de atac.
Securitatea nu e un zid pe care îl construiești o dată, ci un set de obiceiuri pe care le păstrezi. Începe cu planul de 7 pași — restul e mai ușor decât pare.
Întrebări frecvente
Care este cea mai comună cauză a breșelor de date? Cel mai des, parolele slabe sau refolosite și phishing-ul. Ambele exploatează oameni și obiceiuri, nu tehnologie complicată — motiv pentru care 2FA și instruirea echipei sunt printre cele mai eficiente măsuri.
Ce este autentificarea în doi pași (2FA) și de ce contează? Este un al doilea pas de verificare pe lângă parolă (un cod din aplicație, de exemplu). Chiar dacă cineva îți află parola, nu poate intra fără al doilea factor. E una dintre cele mai ieftine și mai puternice protecții.
Cât de des ar trebui să fac backup? Cât de des îți poți permite să pierzi date — pentru majoritatea afacerilor, zilnic. Important e să urmezi regula 3-2-1 (3 copii, 2 tipuri de suport, 1 în afara locației) și să testezi periodic că backup-ul chiar se restaurează.
Ce fac dacă am dat din greșeală parola pe o pagină de phishing? Schimbă imediat parola de la contul respectiv și de la orice alt cont unde ai folosit-o, activează 2FA și verifică activitatea recentă a conturilor. Dacă e vorba de un cont de business important, anunță echipa și, la nevoie, un specialist.
Sunt firmele mici chiar o țintă pentru atacatori? Da. Cele mai multe atacuri sunt automate și lovesc pe oricine e vulnerabil, indiferent de mărime. Firmele mici sunt adesea ținte mai ușoare și pot fi și o cale de intrare către partenerii lor mai mari.
Ce este ransomware-ul și cum mă apăr? Este un tip de atac care îți criptează datele și cere răscumpărare. Cea mai bună apărare e un backup curat, testat și deconectat, plus actualizări la zi și atenție la phishing (calea principală de infectare).
Trebuie să anunț pe cineva dacă am o breșă de date? Dacă sunt afectate date personale, GDPR cere de regulă notificarea autorității de supraveghere în maximum 72 de ore de la aflarea breșei, iar în cazurile cu risc ridicat și a persoanelor vizate. Verifică obligațiile exacte pentru situația ta.
Am nevoie de un specialist sau mă descurc singur? Măsurile de bază (2FA, actualizări, backup, accese, instruire) le poți implementa singur. Pentru configurări complexe, date foarte sensibile sau un incident în curs, un specialist merită investiția.
Cât costă să-mi securizez afacerea? Cele mai importante măsuri sunt ieftine sau gratuite: 2FA, actualizări automate, un manager de parole, backup în cloud, reguli de acces. Costul real e disciplina, nu banii — de aceea sunt și cele mai des ignorate.
Cu ce ar trebui să încep azi? Cu 2FA pe email și pe conturile-cheie, un manager de parole și un backup testat. Aceste trei lucruri, făcute azi, închid o parte disproporționat de mare din risc.
Ai un proiect în minte?
Hai să discutăm cum te putem ajuta să-l transformi în realitate.
Discută cu noi